Stöbern
genialokal zum Startbildschirm hinzufügen
Installieren Sie die genialokal App auf Ihrem Startbildschirm für einen schnellen Zugriff und eine komfortable Nutzung.
Installieren Sie die genialokal App auf Ihrem Startbildschirm für einen schnellen Zugriff und eine komfortable Nutzung.
Tippen Sie einfach auf Teilen:
 Und dann auf "Zum Home-Bildschirm [+]".
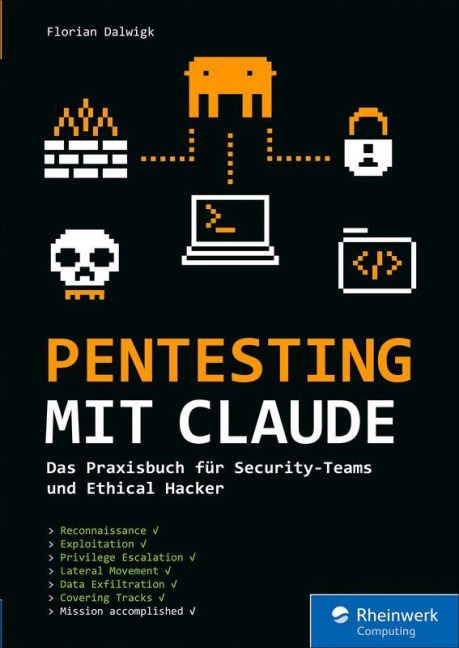
Gutes Pentesting benötigt Ausdauer, Hartnäckigkeit und umfassendes Wissen über die unterschiedlichsten IT-Systeme. Kein Wunder, dass Claude Code und seine Kollegen diese Aufgaben erschreckend gut bewältigen. Aber bei aller Bewunderung gilt: Nur was Sie verstehen, können sich richtig und verantwortungsvoll einsetzen. Florian Dalwigk ist Sicherheitsforscher und Ethical Hacker, der die Entwicklungen rund um das KI-gestützte Penetration Testing genau verfolgt. Seine Erfahrungen aus Lehre und Praxis sind in diese Einführung eingeflossen, die Ihnen zeigt, wie Sie Claude bei Security-Aufgaben einsetzen.- Von der Reconnaissance über das Web-Hacking bis zum automatisierten Reporting- CTF-Challenges mit Claude lösen- Skills, Workflows und Automatisierungen als Vorlagen Aus dem Inhalt:- Claude Code: Der neue Security-Agent- Das Lab einrichten- Claude Code im Detail- Skills, Subagents und Hooks- Claude mit Hacking-Werkzeugen verbinden- Reconnaissance automatisieren, Netzwerke und Webanwendungen analysieren- Security-Tools mit Claude entwickeln- Claude löst CTF-Challenges- Alternative Agenten: Hermes, OpenCode, Codex CLI- Die Zukunft agentischer KI
Florian Dalwigk ist Experte für Cybercrime, Cyberspionage und IT-Sicherheit. Nach seinem Studium der Informatik hat er in einer Sicherheitsbehörde gearbeitet und ist seit 2024 ehrenamtlicher Dozent u. a. für die Module 'Ethical Hacking', 'IT-Forensik', 'Cyberspionage', 'Cybercrime und Krypto-Forensik' sowie 'Post-Quanten-Kryptographie'. Als Fachbuchautor vermittelt er sein Wissen anschaulich und anwendungsbezogen. Sein besonderes Interesse gilt der Schnittstelle zwischen technischer Innovation und Sicherheit, insbesondere im Spannungsfeld von staatlich gesteuerten Cyberoperationen und kryptografischer Resilienz im Post-Quanten-Zeitalter.
1. Claude Code: Der neue Security-Assistent ... 9
1.1 ... Wie Claude Code die IT-Sicherheit verändert ... 10
1.2 ... Claude Code vs. ChatGPT, Gemini, Codex und Cursor ... 14
1.3 ... Mensch vs. KI im Pentesting ... 16
1.4 ... Mythos und andere Horrorszenarien ... 21
1.5 ... Frontier-AI: Zwischen Hype, Durchbruch und Ernüchterung ... 24
1.6 ... Problemlösen ... 27
1.7 ... LLMs, RAG und KI-Agenten ... 31
1.8 ... Der Paperclip Maximizer ... 37
1.9 ... Autonome Ransomware ... 39
1.10 ... ExploitGym ... 41
2. Einrichten eines KI-Labors ... 45
2.1 ... Architektur des KI-Labors ... 45
2.2 ... Virtuelle Maschinen und Kali Linux ... 48
2.3 ... Einen Anthropic-Account erstellen ... 57
2.4 ... API oder Abo? ... 58
2.5 ... Claude Code installieren ... 61
2.6 ... Und wie immer gilt: Security First! ... 64
3. Claude Code für Penetrationstests vorbereiten ... 69
3.1 ... Slash-Commands ... 69
3.2 ... Die Wahl des richtigen KI-Modells ... 75
3.3 ... Das Kontextfenster ... 77
3.4 ... Tokens ... 82
3.5 ... System-Prompt ... 83
3.6 ... Projekte und Sitzungen ... 86
3.7 ... Thinking Mode, Plan Mode, Auto Mode ... 89
3.8 ... Werkzeuge ... 93
3.9 ... Berechtigungen ... 96
4. Absichern von KI-Agenten ... 99
4.1 ... Least Privilege ... 99
4.2 ... Human in the Loop ... 103
4.3 ... KI-Kill-Switch ... 105
4.4 ... OWASP Agentic Skills Top 10 ... 109
5. Markdown.md ... 119
5.1 ... Was ist Markdown? ... 120
5.2 ... Warum ausgerechnet Markdown? ... 121
5.3 ... Grundbausteine und Syntax ... 122
5.4 ... Erweiterte Syntax und Dialekte ... 128
5.5 ... Markdown als Fundament von Claude Code ... 129
6. Skills, Subagents und Hooks ... 133
6.1 ... Skills ... 133
6.2 ... Subagents ... 147
6.3 ... Hooks ... 154
7. Das Model Context Protocol und MCP-Server ... 161
7.1 ... Model Context Protocol (MCP) ... 161
7.2 ... MCP-Server einbinden und entfernen ... 167
7.3 ... MCP-Server in Python ... 169
7.4 ... Nmap-MCP-Server in Python ... 173
7.5 ... Burp-Suite-MCP-Server ... 176
7.6 ... Metasploit-MCP-Server ... 182
7.7 ... Fertige MCP-Server ... 186
8. Pentesting Skills und Subagents entwickeln ... 189
8.1 ... google-dorking-skill ... 190
8.2 ... scope-skill ... 196
8.3 ... metasploit-skill ... 202
8.4 ... log-cleaner-skill ... 208
8.5 ... reporting-skill ... 215
8.6 ... Die fünf Phasen eines agentischen Hacking-Angriffs ... 223
8.7 ... Reconnaissance-Agent ... 228
8.8 ... Scanning-Agent ... 232
8.9 ... MCP-Server an Subagents anbinden ... 237
8.10 ... Access-Agent ... 239
8.11 ... Persistence-Agent ... 242
8.12 ... Cover-Agent ... 245
8.13 ... Report-Agent ... 249
8.14 ... /ai-pentester ... 253
8.15 ... Entwickeln Sie Ihren eigenen Pentesting-Agenten ... 259
9. Der Pentesting-Agent betritt die Arena ... 261
9.1 ... Was ist der OWASP Juice Shop? ... 261
9.2 ... Installation des OWASP Juice Shops ... 262
9.3 ... Das Problem mit Single-Page-Applications (SPA) ... 271
9.4 ... spa-skill ... 274
9.5 ... Ein KI-Agent als falscher Admin ... 279
9.6 ... Freie Hand im OWASP Juice Shop ... 282
10. Claude löst CTF-Challenges und Zertifizierungsprüfungen ... 291
10.1 ... Einführung in TryHackMe ... 291
10.2 ... OpenVPN ... 293
10.3 ... Lösen von CTF-Challenges ... 298
10.4 ... Claude Code rekonstruiert Videomaterial einer Überwachungskamera ... 299
10.5 ... KI vs. KI: Wie Claude Code den KI-Chat einer Bank hackt ... 303
10.6 ... Claude Code hilft Ihnen beim Hacken einer (fiktiven) Webanwendung ... 309
10.7 ... CTF-Agent ... 321
10.8 ... Lösen Sie eine praktische Hacking-Prüfung mit Claude Code! ... 329
10.9 ... Zertifizierungen und Berufsbild im Zeitalter der KI ... 331
Index ... 345